Funktionsweise, Firewall-Arten und Grenzen einfach erklärt

Eine Firewall ist ein Sicherheitssystem, das den Datenverkehr zwischen einem Gerät oder Netzwerk und anderen Netzen – etwa dem Internet – überwacht und anhand festgelegter Regeln entscheidet, welche Verbindungen erlaubt und welche blockiert werden. Sie kann als Software direkt auf einem Rechner laufen oder als eigenes Gerät bzw. Cloud-Dienst ein ganzes Netzwerk absichern. Eine Firewall schützt vor unerwünschten Zugriffen über das Netzwerk, ersetzt aber kein Antivirenprogramm.
Was ist eine Firewall?
Firewall heißt auf Deutsch „Brandmauer“. Wie eine Brandmauer ein Feuer an der Ausbreitung hindert, soll eine Firewall verhindern, dass Gefahren aus einem Netzwerk ungehindert auf Ihren Rechner oder in Ihr lokales Netz gelangen. Sie sitzt dabei als Kontrollstelle zwischen zwei Netzwerkbereichen, z. B. zwischen Ihrem Computer und dem Internet oder zwischen dem Firmennetz und der Außenwelt.
Wichtig für das Verständnis: Eine Firewall filtert Netzwerkverkehr, sie durchsucht in ihrer klassischen Form aber keine Dateien nach Viren. Sie prüft, wer mit wem über welchen Weg kommunizieren darf – in beide Richtungen. Damit kann sie zum Beispiel verhindern, dass ein Angreifer aus dem Internet einen offenen Netzwerkdienst auf Ihrem Rechner ausnutzt, oder dass eine bereits eingeschleuste Schadsoftware – sogenannte Malware – Kontakt zu ihrem Steuerungsserver aufnimmt oder sich im lokalen Netzwerk weiterverbreitet. Eine infizierte Datei, die Sie selbst per E-Mail oder Download auf den Rechner holen, erkennt eine einfache Firewall dagegen nicht.
Wie funktioniert eine Firewall?
Eine Firewall erkennt nicht von selbst, ob ein Zugriff feindlich oder harmlos ist. Sie vergleicht jede Verbindung mit einem Regelwerk und erlaubt oder blockiert sie entsprechend. Typische Kriterien solcher Firewall-Regeln sind:
- IP-Adressen von Absender und Empfänger
- Protokoll (z. B. TCP, UDP oder ICMP)
- Ports, also die Nummern, über die ein Netzwerkdienst erreichbar ist
- Richtung des Datenverkehrs (eingehend oder ausgehend)
- Anwendung oder Dienst, der die Verbindung aufbaut oder annimmt (bei Personal Firewalls)
- Netzwerktyp, etwa privates Heimnetz oder öffentliches WLAN

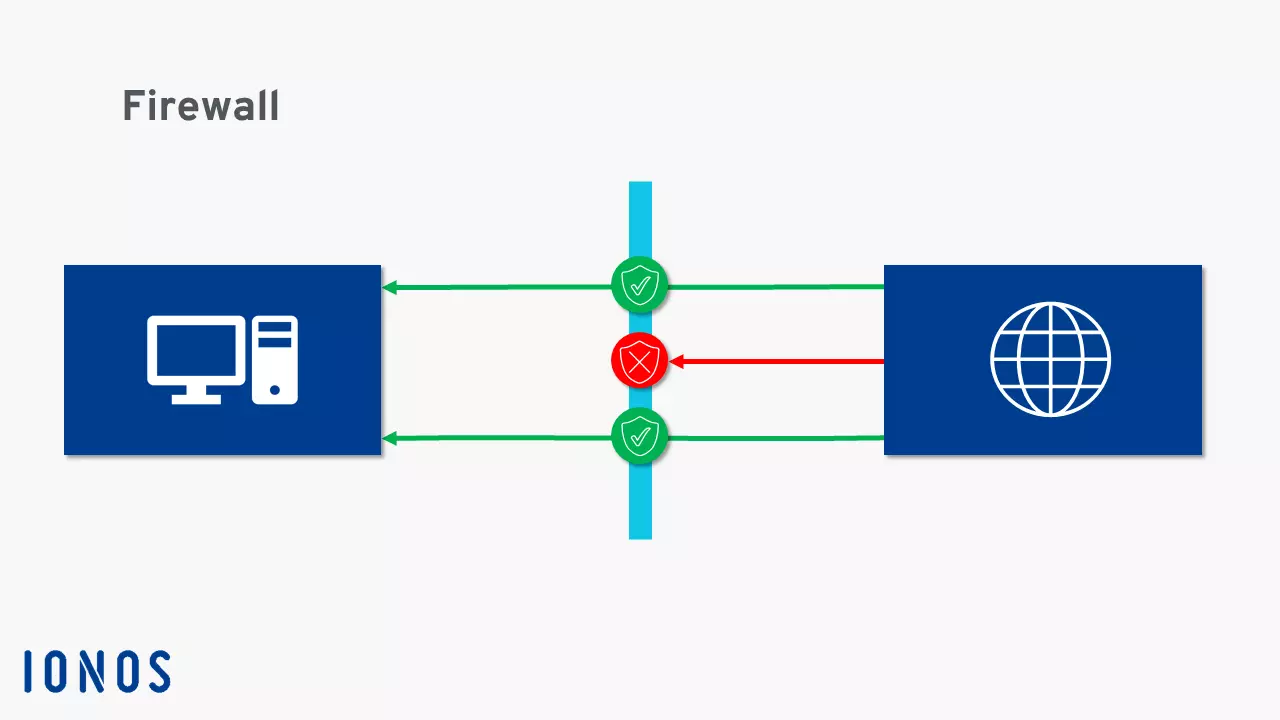
Bewährt hat sich das Prinzip „Alles verbieten, was nicht ausdrücklich erlaubt ist“. Die in Windows integrierte Firewall etwa blockiert laut Microsoft standardmäßig alle eingehenden Verbindungen, die nicht angefordert wurden oder zu keiner Regel passen, und lässt ausgehenden Verkehr zu, sofern keine Regel dagegen spricht. Antwortet ein Webserver auf eine Anfrage, die Ihr Browser gestellt hat, gilt diese Antwort als angefordert und wird durchgelassen. Versucht dagegen ein fremder Rechner unaufgefordert, eine Verbindung zu Ihrem PC aufzubauen, wird sie verworfen.
In der Praxis begegnen Ihnen vor allem folgende Einstellungen:
- Freigaben für Programme: Möchte eine Anwendung erstmals eingehende Verbindungen annehmen, fragt die Firewall vieler Betriebssysteme nach, ob Sie das erlauben. Erteilen Sie solche Freigaben nur Programmen, die Sie kennen und die die Freigabe tatsächlich benötigen.
- Regeln für IP-Adressen: Sie können bestimmte Adressen oder Adressbereiche gezielt zulassen oder sperren – z. B. damit nur Rechner aus dem eigenen Netzwerk auf einen Dienst zugreifen dürfen.
- Netzwerkprofile und Sichtbarkeit: Windows unterscheidet etwa zwischen privaten und öffentlichen Netzwerken und wendet in öffentlichen Netzen wie WLAN-Hotspots in Cafés oder an Flughäfen strengere Regeln an. Unter macOS sorgt der sogenannte Tarnmodus dafür, dass Ihr Rechner nicht auf Ping- und andere Prüfanfragen antwortet, über die sich seine Existenz im Netzwerk feststellen ließe. Unsichtbarkeit ist zwar kein vollständiger Schutz, erschwert aber gezielte Angriffe.
- Port-Freigaben: Netzwerkdienste sind über Ports erreichbar. Ein Webserver nimmt Anfragen beispielsweise standardmäßig über Port 80 (HTTP) und 443 (HTTPS) an. Eine Firewall sollte nur die Ports öffnen, die für tatsächlich genutzte Dienste benötigt werden. Funktioniert ein Programm wegen der Firewall nicht, sollten Sie diese nicht abschalten, sondern gezielt nur den benötigten Port bzw. die betreffende Anwendung freigeben.
- Protokollierung (Logging): Viele Firewalls können erlaubte oder abgelehnte Verbindungen in ein Protokoll schreiben. Das hilft bei der Fehlersuche, wenn ein Programm blockiert wird, und beim Erkennen von Angriffsversuchen.
Nicht jede Anwendung hat einen festen Port. Feste, bekannte Portnummern nutzen vor allem Serverdienste, die Verbindungen annehmen – und auch diese sind nur eine Konvention: Ein SSH-Server lässt sich zum Beispiel auch auf einem anderen Port als 22 betreiben. Programme, die selbst eine Verbindung aufbauen – etwa Ihr Browser –, verwenden dafür in der Regel einen vom Betriebssystem zufällig vergebenen Port. Für ausgehende Verbindungen müssen Sie deshalb normalerweise keine Ports freigeben.
Welche Firewall-Arten gibt es?
Firewalls lassen sich auf zwei Arten unterscheiden: nach dem Einsatzort (auf dem einzelnen Gerät oder vor einem ganzen Netzwerk) und nach der Technik, mit der sie den Datenverkehr prüfen.
Personal Firewall (Host-Firewall)
Die Personal Firewall, auch Desktop- oder Host-Firewall genannt, ist eine Software, die direkt auf dem zu schützenden Gerät läuft. Bei den gängigen Desktop-Betriebssystemen ist sie bereits integriert: Windows bringt die Windows-Firewall (an manchen Stellen im System noch als „Windows Defender Firewall“ bezeichnet) mit, macOS eine anwendungsbasierte Firewall, und unter Linux stehen Werkzeuge wie nftables, ufw oder firewalld zur Verfügung.
Der Vorteil einer Personal Firewall: Sie weiß, welches Programm eine Verbindung aufbauen oder annehmen will, und schützt das Gerät auch unterwegs, etwa im öffentlichen WLAN. Ihr Nachteil: Sie läuft auf demselben System, das sie schützen soll. Hat sich eine Schadsoftware mit Administratorrechten eingenistet, kann sie die Firewall unter Umständen manipulieren oder abschalten. Dennoch kann eine Personal Firewall oft verhindern, dass eine Infektion über das Netzwerk auf weitere Geräte übergreift.
Netzwerk-Firewall (Hardware-Firewall)
Eine Netzwerk-Firewall steht zwischen dem zu schützenden Netzwerk und einem anderen Netz, meist dem Internet. Der gesamte Datenverkehr läuft durch sie hindurch, sodass sie unerwünschte Zugriffe abfangen kann, bevor sie die einzelnen Geräte erreichen. In Unternehmen und Rechenzentren übernehmen das spezialisierte Geräte, sogenannte Hardware-Firewalls, oder virtuelle Firewalls in der Cloud.
Auch im Heimnetz gibt es eine Netzwerk-Firewall: Die meisten Internet-Router enthalten eine integrierte Firewall, die unaufgeforderte Verbindungen aus dem Internet standardmäßig abweist. Zusätzlich sorgt bei IPv4 die Adressübersetzung (NAT) dafür, dass Geräte im Heimnetz nicht direkt aus dem Internet adressierbar sind. NAT ist allerdings kein Ersatz für eine Firewall – spätestens bei IPv6, wo Geräte eigene, öffentlich erreichbare Adressen erhalten, kommt es auf die Firewall-Regeln des Routers an. Seien Sie deshalb zurückhaltend mit Portweiterleitungen und Freigaben im Router und prüfen Sie, ob Funktionen wie UPnP, über die Programme selbstständig Ports öffnen können, wirklich benötigt werden.
Firewall-Techniken im Vergleich
Unabhängig vom Einsatzort unterscheiden sich Firewalls darin, wie tief sie den Datenverkehr untersuchen. Moderne Produkte kombinieren meist mehrere dieser Techniken.
| Technik | Was wird geprüft? | Stärken | Grenzen | Typischer Einsatz |
|---|---|---|---|---|
| Paketfilter (stateless) | Einzelne Datenpakete anhand von IP-Adresse, Protokoll und Port | Sehr schnell, ressourcenschonend | Kennt keinen Verbindungszusammenhang, sieht keine Inhalte | Einfache Router, Zugriffslisten |
| Stateful Inspection | Zusätzlich den Zustand von Verbindungen (welche Pakete gehören zu einer erlaubten Verbindung?) | Lässt Antworten auf eigene Anfragen automatisch zu, blockiert unaufgeforderte Pakete | Prüft in der Regel keine Anwendungsinhalte | Standard in Betriebssystem- und Router-Firewalls |
| Application-Level-Gateway (Proxy-Firewall) | Inhalte bestimmter Anwendungsprotokolle, z. B. HTTP; die Firewall nimmt Verbindungen stellvertretend an | Kann Protokollverstöße und unerwünschte Inhalte erkennen, trennt Netze strikt | Höherer Rechenaufwand, je Protokoll eigene Unterstützung nötig | Hochsichere Netze, Web- und E-Mail-Proxys |
| Next-Generation-Firewall (NGFW) | Stateful Inspection plus Erkennung von Anwendungen und Nutzern, oft mit Intrusion Prevention (IPS) und TLS-Inspektion | Feingranulare Regeln („Anwendung X für Abteilung Y erlauben“), erkennt bekannte Angriffsmuster | Teuer, komplex in der Konfiguration | Unternehmensnetzwerke |
| Web Application Firewall (WAF) | HTTP-Anfragen an eine bestimmte Webanwendung | Wehrt Angriffe wie SQL-Injection oder Cross-Site-Scripting ab | Schützt nur die jeweilige Webanwendung, nicht das gesamte Netz | Websites, Onlineshops, APIs |
| Cloud-Firewall / Firewall as a Service (FWaaS) | Je nach Anbieter Paketfilter bis NGFW-Funktionen, bereitgestellt als Cloud-Dienst | Skalierbar, ohne eigene Hardware, schützt auch verteilte Standorte und Remote-Mitarbeitende | Abhängigkeit vom Anbieter, laufende Kosten | Cloud-Server (z. B. als Sicherheitsgruppen), Unternehmen mit vielen Standorten |
Sie möchten einen eigenen Server betreiben, ohne sich um Firewall-Hardware kümmern zu müssen? Bei den virtuellen Servern von IONOS legen Sie individuelle Firewall-Regeln bequem im Cloud Panel fest; zusätzlich ist ein DDoS-Schutz bereits enthalten.
Brauchen Privatnutzer eine Firewall?
Ja. Firewalls wurden ursprünglich vor allem für Netzwerke mit hohen Sicherheitsanforderungen entwickelt, etwa für Behörden, Banken oder große Unternehmen. Heute ist ein Firewall-Schutz für jedes Gerät mit Internetzugang sinnvoll. Eine teure Hardware-Firewall benötigen Privatnutzer dafür in der Regel nicht. Für den Heimgebrauch genügt meist die Kombination aus:
- der Firewall des Routers, die das Heimnetz gegenüber dem Internet abschirmt, und
- der im Betriebssystem integrierten Personal Firewall, die das einzelne Gerät auch in fremden Netzwerken schützt.
Beide sollten aktiviert bleiben. Zusätzliche Firewall-Software von Drittanbietern ist für die meisten Privatnutzer nicht erforderlich, kann aber Komfortfunktionen bieten, etwa eine detailliertere Kontrolle ausgehender Verbindungen.
Wo liegen die Grenzen einer Firewall?
Eine Firewall ist ein wichtiger Baustein, aber kein Rundumschutz. Folgende Risiken kann sie nicht oder nur eingeschränkt abwehren:
- Schadsoftware, die Sie selbst ins System holen: Öffnen Sie einen infizierten E-Mail-Anhang oder installieren Sie ein manipuliertes Programm, läuft der Datenverkehr über eine erlaubte Verbindung. Eine klassische Firewall erkennt die Schadsoftware dabei nicht.
- Phishing und Social Engineering: Gibt jemand seine Zugangsdaten auf einer gefälschten Website ein, ist das für die Firewall eine ganz normale Webverbindung.
- Angriffe über erlaubte Wege: Ist ein Dienst bewusst freigegeben, etwa ein Webserver, kann eine Firewall Angriffe auf Sicherheitslücken in diesem Dienst nicht verhindern – es sei denn, sie verfügt über zusätzliche Funktionen wie eine WAF oder Intrusion Prevention.
- Verschlüsselter Datenverkehr: Den Inhalt von HTTPS-Verbindungen sieht eine Firewall nur, wenn sie diese gezielt aufbricht (TLS-Inspektion). Das geschieht in der Regel nur in Unternehmensnetzen, erfordert zusätzlichen Aufwand und ist datenschutzrechtlich sensibel, weil dabei auch vertrauliche Inhalte sichtbar werden.
- Fehlkonfiguration: Zu großzügige Freigaben oder dauerhaft geöffnete Ports hebeln den Schutz aus. Eine Firewall ist nur so gut wie ihre Regeln.
- Angriffe von innen: Eine Netzwerk-Firewall am Übergang zum Internet kontrolliert in der Regel nicht den Verkehr zwischen Geräten innerhalb desselben Netzes.
Deshalb sollten Sie sich nicht allein auf die Firewall verlassen, sondern zusätzlich ein zuverlässiges Antivirenprogramm verwenden, Betriebssystem und Programme regelmäßig aktualisieren, wichtige Daten regelmäßig sichern und starke Passwörter bzw. Zwei-Faktor-Authentifizierung nutzen. Unter Windows ist mit dem Microsoft Defender Antivirus bereits ein Virenschutz integriert.
Früher wurde in diesem Zusammenhang häufig empfohlen, aktive Web-Inhalte wie Adobe Flash oder Microsoft ActiveX zu blockieren. Für Privatnutzer spielen diese Technologien heute keine Rolle mehr: Adobe hat den Support für Flash Ende 2020 eingestellt, und ActiveX war an den inzwischen eingestellten Internet Explorer gebunden. Nur in Unternehmen laufen ActiveX-Steuerelemente teils noch für ältere Anwendungen im IE-Modus von Microsoft Edge. Moderne Browser führen Webinhalte isoliert in einer Sandbox aus.
In Unternehmen setzt sich zudem zunehmend das Zero-Trust-Prinzip durch. Es geht davon aus, dass es kein grundsätzlich vertrauenswürdiges internes Netz gibt: Jeder Zugriff wird einzeln anhand von Identität, Gerätezustand und Kontext geprüft. Firewalls bleiben dabei wichtig, etwa um Netzwerke in kleinere Segmente zu unterteilen, sind aber nur ein Teil eines mehrschichtigen Sicherheitskonzepts.
Wie aktivieren und prüfen Sie Ihre Firewall?
Ob die Firewall Ihres Systems bereits aktiv ist, hängt vom Betriebssystem ab. So prüfen Sie den Status:
Windows
Die Windows-Firewall ist laut Microsoft in allen Windows-Editionen standardmäßig aktiviert. Den Status finden Sie in der App Windows-Sicherheit unter „Firewall- & Netzwerkschutz“. Dort sehen Sie für jedes Netzwerkprofil (Domäne, privat, öffentlich), ob die Firewall eingeschaltet ist, und können Apps über „Zugriff von App durch Firewall zulassen“ freigeben. Ist die Firewall deaktiviert, weist Windows Sie in der Regel mit einer Meldung darauf hin. Microsoft rät ausdrücklich davon ab, die Windows-Firewall abzuschalten.
macOS
Unter macOS ist die integrierte Firewall ab Werk in der Regel nicht aktiviert, da im Auslieferungszustand keine Dienste Verbindungen von außen annehmen. Einschalten können Sie sie unter Apple-Menü > Systemeinstellungen > Netzwerk > Firewall. Über die Optionen legen Sie fest, welche Apps eingehende Verbindungen annehmen dürfen, und können den Tarnmodus aktivieren. Besonders wenn Sie Ihren Mac häufig in öffentlichen Netzwerken nutzen oder Freigaben wie Dateifreigabe aktiviert haben, ist das Einschalten empfehlenswert.
Linux
Unter Linux ist der Paketfilter im Kernel integriert; moderne Distributionen nutzen dafür nftables, den Nachfolger von iptables. Ob eine Firewall von Haus aus aktiv ist, hängt von der Distribution ab: Unter Ubuntu ist das Werkzeug ufw (Uncomplicated Firewall) zwar vorhanden, aber standardmäßig deaktiviert. Fedora und Red Hat Enterprise Linux setzen dagegen auf firewalld. Auf einem Ubuntu-Desktop genügt in der Regel sudo ufw enable: Ohne weitere Regeln blockiert ufw dann alle eingehenden und erlaubt alle ausgehenden Verbindungen. Eine einfache Grundkonfiguration für einen Ubuntu-Server, der per SSH verwaltet wird und eine Website über HTTPS ausliefert, sieht so aus:
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow 22/tcp
sudo ufw allow 443/tcp
sudo ufw enable
sudo ufw status verboseDie ersten beiden Befehle legen die Standardrichtlinien ausdrücklich fest: Eingehende Verbindungen werden blockiert, ausgehende erlaubt. Anschließend geben Sie SSH (Port 22) und HTTPS (Port 443) frei, aktivieren die Firewall und prüfen die aktiven Regeln. Die Rückfrage, ob bestehende SSH-Verbindungen unterbrochen werden dürfen, bestätigen Sie bei sudo ufw enable mit „y“ – führen Sie die Befehle deshalb am besten einzeln aus. Benötigt Ihr Server weitere Dienste, etwa HTTP für die Weiterleitung auf HTTPS, geben Sie die entsprechenden Ports zusätzlich frei. Mit sudo ufw logging on schalten Sie außerdem die Protokollierung ein.
Erlauben Sie den SSH-Zugang immer, bevor Sie die Firewall auf einem entfernten Server aktivieren. Andernfalls sperren Sie sich selbst aus und erreichen den Server nur noch über eine Notfallkonsole Ihres Anbieters. Läuft Ihr SSH-Dienst auf einem anderen Port als 22, geben Sie diesen Port frei.
Smartphones und Tablets
iOS, iPadOS und Android bieten keine klassische Firewall, die Sie selbst konfigurieren können. Hier schützen vor allem die strikte Abschottung von Apps untereinander, regelmäßige Sicherheitsupdates sowie im Heimnetz die Firewall des Routers. Für Android gibt es zwar Firewall-Apps; sie arbeiten meist über die lokale VPN-Schnittstelle des Systems, leiten also den Datenverkehr durch ein virtuelles VPN auf dem Gerät. Da Android nur eine aktive VPN-Verbindung zulässt, lassen sie sich in der Regel nicht gleichzeitig mit einer anderen VPN-App nutzen.
Router, Server und Cloud
Die Firewall Ihres Routers ist in der Regel ab Werk aktiv. Prüfen Sie in der Benutzeroberfläche des Routers gelegentlich, welche Portfreigaben eingerichtet sind, und entfernen Sie nicht mehr benötigte Einträge. Betreiben Sie einen eigenen Server, sollten Sie nur die Ports öffnen, die Ihre Dienste wirklich brauchen – etwa 22 für SSH sowie 80 und 443 für einen Webserver. Viele Hosting- und Cloud-Anbieter stellen dafür zusätzlich eine Netzwerk-Firewall bereit, die Sie im Kundenbereich konfigurieren und mit der Firewall des Betriebssystems kombinieren können. In Cloud-Umgebungen heißen solche Regelwerke oft Sicherheitsgruppen (Security Groups): Sie legen direkt für einzelne Server oder virtuelle Netzwerke fest, welcher Datenverkehr sie erreichen darf.
Häufige Fragen zur Firewall
Ersetzt eine Firewall ein Antivirenprogramm?
Nein. Eine Firewall kontrolliert, welche Netzwerkverbindungen zustande kommen. Ein Antivirenprogramm untersucht dagegen Dateien und Prozesse auf Schadsoftware. Beide ergänzen sich und sollten gemeinsam eingesetzt werden.
Sollte ich die Firewall deaktivieren, wenn ein Programm nicht funktioniert?
Nein. Geben Sie stattdessen gezielt die betroffene Anwendung oder den benötigten Port frei. Eine vollständig deaktivierte Firewall macht Ihr Gerät unnötig angreifbar – und wird oft vergessen, wieder einzuschalten.
Reicht die Firewall des Routers aus?
Für das Heimnetz bietet die Router-Firewall einen guten Grundschutz. Sobald Sie Ihr Notebook aber in fremden Netzwerken wie einem Hotel- oder Café-WLAN nutzen, schützt nur noch die Firewall des Betriebssystems. Lassen Sie diese daher immer aktiviert.
Reviewer
Christian Heldmaier
Christian Heldmaier ist ein erfahrener Online-Marketing- und SEO-Spezialist aus Karlsruhe. Seit Juli 2020 ist er als SEO Manager bei IONOS tätig.