Was ist eine IP-Adresse? Aufbau, Arten und IP-Check

Damit ein Brief beim richtigen Empfänger ankommt, muss die genaue Adresse draufstehen – Land, Postleitzahl, Stadt, Straße und Hausnummer. Im Internet ist es ähnlich: Jedes Gerät, das in einem Netzwerk Daten senden und empfangen will, braucht eine eindeutige Adresse. Diese sogenannte IP-Adresse sieht allerdings ganz anders aus als die Anschrift auf einem Briefumschlag. Erfahren Sie, was hinter den Zahlen steckt, wie IPv4 und IPv6 aufgebaut sind und was IP-Adressen mit Datenschutz zu tun haben.
Nutzen Sie unseren IONOS IP-Check, um innerhalb von Sekunden Ihre IP-Adresse herauszufinden!
Definition: Was ist eine IP-Adresse?
Eine IP-Adresse (Internet-Protocol-Adresse) ist eine numerische Adresse, über die ein Gerät bzw. genauer eine Netzwerkschnittstelle in einem IP-basierten Netzwerk – etwa dem Internet oder einem lokalen Heimnetz – eindeutig angesprochen werden kann. Sie basiert auf dem Internetprotokoll, das die Grundlage der Datenübertragung im Internet bildet. Umgangssprachlich wird die IP-Adresse oft einfach „IP“ genannt.
Eine IP-Adresse gehört zu einem Computer, Smartphone, Webserver, Drucker oder einem anderen vernetzten Gerät. Ein einzelnes Gerät kann dabei mehrere Adressen haben, etwa eine IPv4- und eine IPv6-Adresse oder je eine Adresse für WLAN und LAN. Eine IP-Adresse kann zudem nicht nur ein einzelnes Ziel, sondern auch eine ganze Gruppe von Geräten bezeichnen, etwa beim Multicasting oder (nur bei IPv4) beim Broadcasting. Innerhalb eines Netzwerks darf eine IP-Adresse, die ein einzelnes Gerät bezeichnet, jeweils nur einmal gleichzeitig vergeben sein – sonst kommt es zu Adresskonflikten.
Wie ist eine IP-Adresse aufgebaut?
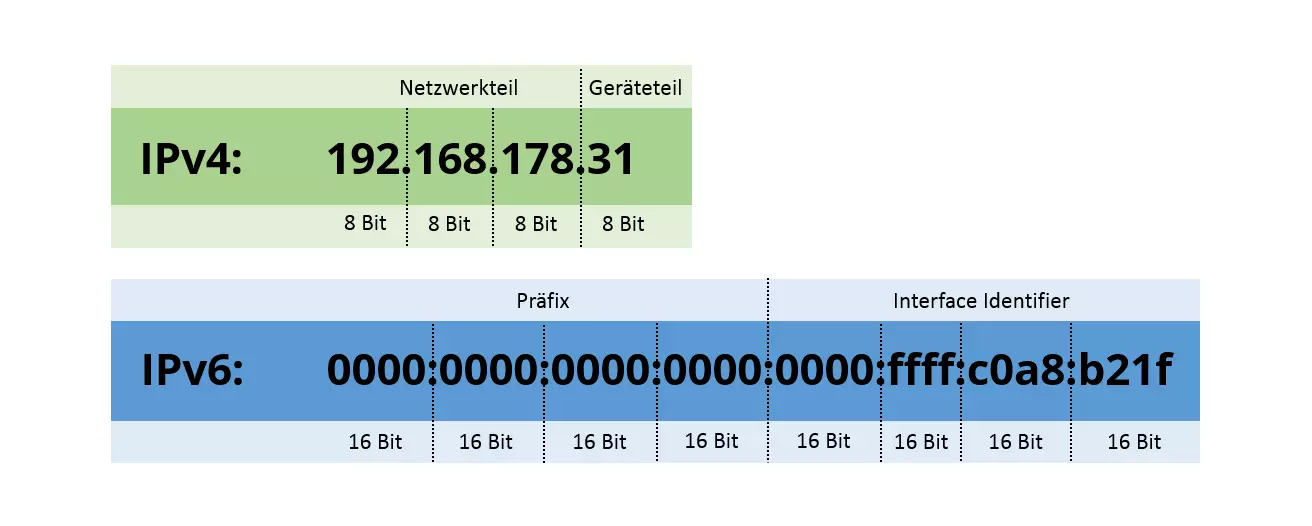
Es existieren zwei Versionen von IP-Adressen, die sehr unterschiedlich aussehen: IPv4 und IPv6. Gemein ist ihnen, dass sie sich aus einem Netzwerkteil (für die Wegfindung beim IP-Routing) und einem Geräteteil (für die Zustellung an ein bestimmtes Gerät im Netz) zusammensetzen.
IPv4-Adressen: der etablierte Standard
Adressen der Internet Protocol Version 4 (kurz: IPv4) sind seit Anfang der 1980er-Jahre im Einsatz und bis heute weit verbreitet. Sie bestehen aus 32 Bits, sind technisch gesehen also eine 32-stellige Binärzahl wie z. B. 11000000 10101000 10110010 00011111. Um diese Zahl lesbar zu machen, wird sie in vier Blöcke à 8 Bits zerlegt und als vier Dezimalzahlen mit Werten von 0 bis 255 dargestellt, die durch Punkte getrennt sind. Unser Beispiel sieht in dieser Schreibweise so aus: 192.168.178.31.
Mit IPv4 lassen sich insgesamt rund 4,3 Milliarden unterschiedliche Adressen (2^32) darstellen, von denen ein Teil zudem für Sonderzwecke reserviert ist. Für die heutige Zahl vernetzter Geräte reicht das längst nicht mehr aus: Die IANA hat ihre letzten freien IPv4-Blöcke bereits im Februar 2011 an die regionalen Vergabestellen verteilt, die für Europa zuständige RIPE NCC hat ihren freien IPv4-Vorrat im November 2019 aufgebraucht. Dass IPv4 trotzdem weiter funktioniert, liegt vor allem an Techniken wie Network Address Translation (NAT), bei der sich viele Geräte eine öffentliche Adresse teilen, und an einem Handel mit bereits vergebenen IPv4-Adressen.
IPv6-Adressen: der Nachfolger
Durch die wachsende Zahl von Smartphones, Servern und Geräten im Internet der Dinge (Internet of Things, kurz: IoT) ist der IPv4-Adressraum knapp geworden – zumal viele Geräte eine eigene IP-Adresse benötigen. Deshalb wurde IPv6 als direkter Nachfolger entwickelt. IPv6-Adressen bestehen aus 128 Bits, womit sich 2^128, also rund 3,4 × 10^38 Adressen (etwa 340 Sextillionen) darstellen lassen – ein praktisch unerschöpflicher Vorrat. IPv6 ist inzwischen im Alltag angekommen: Laut der von Google veröffentlichten Statistik greift weltweit inzwischen rund die Hälfte der Nutzer per IPv6 auf Google-Dienste zu, in Deutschland liegt der Anteil sogar darüber. In der Praxis laufen IPv4 und IPv6 meist parallel (Dual Stack).
Eine 128-stellige Binärzahl wäre viel zu unhandlich. Deshalb werden IPv6-Adressen hexadezimal geschrieben: Die 128 Bits werden in acht durch Doppelpunkte getrennte Blöcke à 16 Bits zerlegt, die Buchstaben a bis f stehen dabei für die Hex-Ziffern 10 bis 15. So ergibt sich etwa die Adresse 0000:0000:0000:0000:0000:ffff:c0a8:b21f. Diese Schreibweise lässt sich nach zwei Regeln verkürzen: Führende Nullen innerhalb eines Blocks dürfen entfallen, und eine zusammenhängende Folge von 0000-Blöcken darf durch zwei Doppelpunkte (::) ersetzt werden – allerdings nur einmal pro Adresse. In unserem Fall ergibt sich dann die Kurzschreibweise ::ffff:c0a8:b21f. Dabei handelt es sich übrigens um eine sogenannte IPv4-gemappte IPv6-Adresse: Die letzten 32 Bits (c0a8:b21f) entsprechen genau der IPv4-Adresse 192.168.178.31 aus dem Beispiel oben. Eine „typische“ IPv6-Adresse sieht eher so aus wie die für Dokumentationszwecke reservierte Adresse 2001:db8::1.
IPv4 und IPv6 im Vergleich
| Merkmal | IPv4 | IPv6 |
|---|---|---|
| Länge | 32 Bits | 128 Bits |
| Schreibweise | vier Dezimalzahlen, durch Punkte getrennt | acht Hexadezimalblöcke, durch Doppelpunkte getrennt |
| Beispiel | 192.168.178.31 | 2001:db8::1 |
| Anzahl möglicher Adressen | rund 4,3 Milliarden | rund 3,4 × 10^38 |
| Netzwerkteil festgelegt durch | Netzmaske bzw. CIDR-Präfix (z. B. /24) | Präfixlänge (in Subnetzen meist /64) |
| Broadcast | ja | nein (stattdessen Multicast) |
| NAT im Heimnetz | üblich | in der Regel nicht nötig |
Netzwerk- und Geräteteil von IP-Adressen
Wer einen Brief verschickt, gibt nicht nur Land und Stadt an, sondern auch Straße und Hausnummer. Dasselbe gilt bei der Datenübertragung: Damit ein Datenpaket an der richtigen Stelle ankommt, muss aus der IP-Adresse nicht nur das jeweilige Netzwerk, sondern auch das darin befindliche Zielgerät (der Host) hervorgehen.
Bei IPv4 legt dafür die sogenannte Netzmaske (Subnetzmaske) fest, welche Bits zum Netzwerkteil und welche zum Geräteteil gehören. Sie wird entweder ausgeschrieben (z. B. 255.255.255.0) oder in der kürzeren CIDR-Notation als Präfixlänge angegeben (z. B. 192.168.178.31/24: Die ersten 24 Bits bilden das Netz). Bei IPv6 wird die Adresse ebenfalls über die Präfixlänge gegliedert. In lokalen Netzen sind die ersten 64 Bits üblicherweise das Präfix (die Netzwerkadresse), die letzten 64 Bits der Interface Identifier (die Geräteadresse). Provider vergeben an ihre Kunden meist ein größeres Präfix, etwa /56 oder /48, das sich wiederum in mehrere /64-Subnetze aufteilen lässt.

Wofür wird die IP-Adresse verwendet?
Eine IP-Adresse dient der eindeutigen Adressierung von Geräten in einem Netzwerk. Jedes Datenpaket trägt in seinem IP-Header sowohl die Quell- als auch die Zieladresse. Anhand dieser Angaben wird es vom Absender bis zum richtigen Empfänger transportiert.
Bevor ein Paket überhaupt verschickt werden kann, muss der Absender die Zieladresse kennen. Menschen merken sich jedoch lieber Namen wie www.example.com als Zahlenfolgen. Hier kommt das Domain Name System (kurz: DNS) ins Spiel: Es übersetzt Domainnamen in IP-Adressen (und umgekehrt). Beim Aufruf einer Webseite fragt der Rechner deshalb zunächst einen DNS-Server nach der passenden IPv4-Adresse (A-Record) bzw. IPv6-Adresse (AAAA-Record) der Domain.
Anschließend prüft das sendende Gerät anhand der Netzmaske bzw. Präfixlänge, ob sich das Ziel im selben Netz befindet. Ist das der Fall, stellt es das Paket direkt zu. Andernfalls schickt es das Paket an sein Standard-Gateway – im Heimnetz ist das in der Regel der Router. Von dort wird das Paket über mehrere Router, Netze und Subnetze bis in das Netz des Empfängers weitergeleitet, wobei jeder Router anhand der Zieladresse über den nächsten Abschnitt der Route entscheidet.
Wer verteilt IP-Adressen?
Die oberste Instanz bei der Zuteilung von IP-Adressen ist die Internet Assigned Numbers Authority (IANA). Ihre Aufgaben werden seit Oktober 2016 von Public Technical Identifiers (PTI) wahrgenommen, einer eigens dafür gegründeten, mit ihr verbundenen Organisation der Internet Corporation for Assigned Names and Numbers (ICANN). Die IANA verwaltet den globalen IP-Adressraum und vergibt Adressblöcke an die fünf sogenannten Regional Internet Registries (RIR): AFRINIC, APNIC, ARIN, LACNIC und RIPE NCC (kurz für: Réseaux IP Européens Network Coordination Centre).
Der RIPE NCC ist für Europa, den Nahen Osten und Teile Zentralasiens und damit auch für Deutschland zuständig. Er vergibt Adressen an seine Mitglieder, die sogenannten Local Internet Registries (LIR) – das sind vor allem Internetprovider, Hosting-Unternehmen und große Organisationen. Diese geben die Adressen dann an ihre Kunden weiter. In einigen Regionen, vor allem im asiatisch-pazifischen Raum und in Lateinamerika, gibt es zwischen RIR und LIR zusätzlich nationale Vergabestellen (National Internet Registries, kurz: NIR).
Welche Arten von IP-Adressen gibt es?
IP-Adressen lassen sich nach zwei Kriterien unterscheiden: nach ihrer Reichweite (öffentlich oder privat) und nach der Art der Zuteilung (dynamisch oder statisch). Hinzu kommen IP-Adressen für besondere Zwecke.
Öffentliche und private IP-Adressen
Eine öffentliche IP-Adresse ist im gesamten Internet eindeutig und von dort aus erreichbar. Sie wird Ihrem Anschluss vom Provider zugeteilt und ist die Adresse, mit der Webseiten und andere Dienste Ihre Anfragen sehen. Private IP-Adressen dagegen gelten nur innerhalb eines lokalen Netzes und werden im Internet nicht weitergeleitet. Für sie sind bei IPv4 folgende Adressbereiche reserviert, die ohne Registrierung genutzt werden dürfen:
- 10.0.0.0 bis 10.255.255.255 (10.0.0.0/8)
- 172.16.0.0 bis 172.31.255.255 (172.16.0.0/12)
- 192.168.0.0 bis 192.168.255.255 (192.168.0.0/16)
Bei IPv6 ist für vergleichbare lokale Zwecke das Präfix fc00::/7 vorgesehen (sogenannte Unique Local Addresses, in der Praxis meist mit fd beginnend).
Damit Geräte mit privater IPv4-Adresse trotzdem ins Internet gelangen, übersetzt der Router ihre Adressen per Network Address Translation (NAT) in die öffentliche IPv4-Adresse des Anschlusses, die sich dann alle Geräte des lokalen Netzes teilen. Bei ankommenden Datenpaketen passiert der umgekehrte Vorgang. Bei IPv6 ist NAT in der Regel nicht nötig, weil jedes Gerät eine eigene, weltweit gültige Adresse aus dem Präfix des Anschlusses erhalten kann. Im lokalen Netz vergibt meist ein DHCP-Server – etwa im Router – die privaten IPv4-Adressen automatisch; alternativ können Admins sie manuell festlegen. Bei IPv6 konfigurieren sich Geräte häufig auch selbst (SLAAC).
Manche Provider teilen Kunden gar keine eigene öffentliche IPv4-Adresse mehr zu, sondern nutzen Carrier-Grade NAT (CGNAT): Mehrere Anschlüsse teilen sich dann eine öffentliche IPv4-Adresse, intern wird dafür oft der Bereich 100.64.0.0/10 verwendet. Das kann dazu führen, dass Geräte im Heimnetz über IPv4 nicht direkt aus dem Internet erreichbar sind.
Dynamische IP-Adressen fürs Surfen im Internet
Dynamische IP-Adressen sind bei Privatkunden der Normalfall. Verbindet sich ein Router mit dem Internet, teilt ihm der Internet Service Provider (ISP) – beispielsweise 1&1 – eine gerade freie Adresse aus seinem Adresspool zu. Diese Zuteilung gilt nur für eine bestimmte Zeit: Spätestens bei einer neuen Einwahl, etwa nach einem Neustart des Routers, erhält der Anschluss meist eine andere Adresse. Bei IPv6 wechselt bei vielen Anschlüssen das zugeteilte Präfix ebenfalls von Zeit zu Zeit.
Bei manchen Anschlüssen trennt der Provider die Internetverbindung in regelmäßigen Abständen, häufig alle 24 Stunden, und vergibt dabei eine neue IP-Adresse („Zwangstrennung“). Laufende Downloads, Videocalls oder Telefongespräche über den Internetanschluss werden dabei kurz unterbrochen, anschließend wählt sich der Router automatisch wieder ein. Viele Router legen diesen Vorgang standardmäßig in die Nachtstunden. Will man den Zeitraum ändern (z. B. auf 5 bis 6 Uhr), kann man dies in den Einstellungen seines DSL-Routers tun. Ob und wie oft eine Zwangstrennung stattfindet, hängt vom Anbieter und von der Anschlusstechnik ab – bei vielen neueren Anschlüssen verzichten Provider darauf oder trennen nur noch selten.
Da jede verfügbare IP-Adresse auf diese Weise „wiederverwertet“ werden kann, kommt ein Provider mit deutlich weniger Adressen aus, als er Kunden hat. Dynamische Vergabe ist daher günstiger und schont den knappen IPv4-Adressraum.
Für Nutzer bringt eine wechselnde IP-Adresse etwas mehr Privatsphäre, weil sich Aktivitäten zu verschiedenen Zeitpunkten nicht allein über die IP-Adresse verknüpfen lassen. Vollständige Anonymität bietet sie aber nicht: Webseitenbetreiber und Werbenetzwerke setzen zum Wiedererkennen von Besuchern vor allem Cookies, Logins und Browser-Fingerprinting ein. Der Internetprovider wiederum weiß, welchem Kunden er zu welchem Zeitpunkt welche IP-Adresse zugeteilt hat. Wie lange er diese Zuordnung speichern darf oder muss, ist seit Jahren umstritten – Stichwort: Vorratsdatenspeicherung (mehr dazu im Abschnitt zum Datenschutz).
Statische IP-Adressen für Server und Unternehmen
Eine statische IP-Adresse bleibt dauerhaft gleich, solange ihr Inhaber keine Änderung veranlasst. Solche Adressen werden vor allem für Server eingesetzt, die zuverlässig unter derselben Adresse erreichbar sein müssen – etwa Webserver, Mailserver oder VPN-Gateways. Bei einem eigenen Server oder virtuellen Server (VPS) im Rechenzentrum gehören feste öffentliche IPv4- und IPv6-Adressen in der Regel zum Leistungsumfang. Auch Unternehmen, die etwa Zugriffe auf ihre Systeme auf bestimmte Adressen beschränken wollen, nutzen feste IP-Adressen. Privatkunden können eine statische IP-Adresse bei manchen Providern gegen Aufpreis buchen; wer zu Hause nur gelegentlich einen Dienst erreichbar machen möchte, behilft sich oft mit dynamischem DNS (DynDNS).
Im lokalen Netz (LAN) vergeben Admins feste Adressen zudem gern an Geräte wie Netzwerkdrucker, NAS-Systeme oder Server, damit diese stets unter derselben Adresse erreichbar sind. Der größte Nachteil fester öffentlicher IP-Adressen besteht aus Nutzersicht darin, dass sie sich deutlich einfacher einem Anschluss zuordnen und tracken lassen.
Reservierte IP-Adressen für Sonderzwecke
Neben den privaten Adressbereichen sind weitere Teile des IPv4-Adressraums für besondere Zwecke reserviert – inklusive Multicast und dem für künftige Nutzung reservierten Block 240.0.0.0/4 knapp 14 Prozent aller IPv4-Adressen. Die IANA führt diese Bereiche in eigenen Registern. Ein paar Beispiele:
- Der Block 0.0.0.0/8 (0.0.0.0 bis 0.255.255.255) steht für „dieses Netzwerk“. Die Adresse 0.0.0.0 wird etwa verwendet, solange ein Gerät noch keine eigene Adresse hat, oder von Serverprogrammen als Platzhalter für „alle Schnittstellen“.
- Über 127.0.0.1 (allgemein der Bereich 127.0.0.0/8, bei IPv6 die Adresse ::1) spricht ein Rechner sich selbst an, also den Localhost. Das wird z. B. genutzt, um Anwendungen lokal zu testen.
- Die Adresse 255.255.255.255 dient dem Broadcast an alle Geräte im lokalen Netz.
- Die Bereiche 169.254.0.0/16 (IPv4) und fe80::/10 (IPv6) sind Link-Local-Adressen. Ein Gerät vergibt sie sich selbst, etwa wenn kein DHCP-Server erreichbar ist; sie gelten nur im direkt angeschlossenen Netzsegment.
- Der Bereich 224.0.0.0/4 ist für Multicast reserviert.
IP-Adressen und Datenschutz
Eine IP-Adresse enthält selbst keinen Namen und keine Anschrift. Trotzdem lassen sich mit ihrer Hilfe Rückschlüsse auf den Anschlussinhaber ziehen. Das macht sie zu einem wichtigen Thema im Datenschutz.
Was verrät die IP-Adresse über ihren Benutzer?
Zunächst lässt sich über eine öffentliche IP-Adresse relativ einfach herausfinden, zu welchem Internetprovider oder welcher Organisation sie gehört. Dafür genügt eine Whois-Abfrage in der Datenbank der zuständigen RIR, die anzeigt, an wen ein Adressbereich vergeben wurde. Auch eine Reverse-DNS-Abfrage oder das Kommandozeilen-Tool Tracert liefern oft Hinweise, da die Hostnamen von Providern häufig deren Namen enthalten.
Darüber hinaus ist eine ungefähre Ortsbestimmung möglich. Sogenannte Geolocation-Dienste ordnen IP-Adressbereiche anhand von Registrierungsdaten, Routing-Informationen und weiteren Quellen einem Standort zu. Das Land lässt sich so meist zuverlässig bestimmen, oft auch die Region oder Stadt. Eine genaue Anschrift ergibt sich aus der IP-Adresse allein jedoch nicht – die kennt nur der Provider, der die Adresse seinem Kunden zugeteilt hat.
Gelten IP-Adressen als personenbezogene Daten?
Kurzantwort: ja, in aller Regel. Bereits 2016 hat der Europäische Gerichtshof (Urteil vom 19. Oktober 2016, Rs. C-582/14 „Breyer“) entschieden, dass auch eine dynamische IP-Adresse für einen Webseitenbetreiber ein personenbezogenes Datum sein kann, wenn er über rechtliche Mittel verfügt, den Nutzer mithilfe der Zusatzinformationen des Providers bestimmen zu lassen. Die Datenschutz-Grundverordnung (DSGVO) nennt Online-Kennungen in Art. 4 Nr. 1 ausdrücklich als Merkmal, über das eine Person identifizierbar sein kann, und führt IP-Adressen in Erwägungsgrund 30 als Beispiel an. IP-Adressen – statisch wie dynamisch – gelten daher als personenbezogene Daten. Zu den „besonderen Kategorien“ personenbezogener Daten nach Art. 9 DSGVO (z. B. Gesundheitsdaten) zählen sie aber nicht.
Für Webseitenbetreiber bedeutet das: Sie dürfen IP-Adressen nur verarbeiten, wenn eine Rechtsgrundlage nach Art. 6 DSGVO vorliegt. Das kann etwa ein berechtigtes Interesse sein, z. B. die kurzzeitige Speicherung in Server-Logfiles, um Angriffe abzuwehren und den sicheren Betrieb zu gewährleisten. Für Tracking- und Marketingzwecke ist dagegen meist eine Einwilligung erforderlich. Zudem gelten die Grundsätze der Datenminimierung und Speicherbegrenzung, weshalb viele Analysetools IP-Adressen nur gekürzt (anonymisiert) speichern.
Umstritten ist seit Langem, ob Internetprovider die Zuordnung von IP-Adressen zu ihren Kunden für Ermittlungsbehörden auf Vorrat speichern müssen. Die frühere deutsche Vorratsdatenspeicherung wurde nach Urteilen des EuGH nicht mehr angewendet. Im April 2026 hat die Bundesregierung einen neuen Gesetzentwurf beschlossen, nach dem Internetzugangsanbieter IP-Adressen und die Zuordnung zum jeweiligen Anschluss drei Monate lang speichern sollen; Inhalte und besuchte Webseiten sollen nicht erfasst werden. Zum Zeitpunkt dieser Aktualisierung befand sich das Vorhaben noch im parlamentarischen Verfahren (Stand: Juli 2026).
Kann man seine IP-Adresse verstecken?
Ganz ohne IP-Adresse kann man nicht im Internet kommunizieren, denn Antworten müssen ja zurück zum Absender gelangen. Man kann die eigene Adresse aber gegenüber dem Zielserver verschleiern. Das Grundprinzip ist dabei immer gleich: Die Datenpakete werden zuerst über einen anderen Server umgeleitet, der sie mit seiner eigenen IP-Adresse an das Ziel weiterreicht. Folgende Möglichkeiten gibt es:
- Der auf Mozilla Firefox (ESR) basierende Tor Browser leitet den Datenverkehr verschlüsselt über mehrere Server des Tor-Netzwerks. Der Zielserver sieht nur die Adresse des letzten Knotens. Wegen der Umwege ist die Verbindung oft langsamer als gewohnt.
- Virtual Private Networks (VPN) bauen einen verschlüsselten Tunnel zu einem VPN-Server auf. Surft man über ein VPN, sieht der angefragte Webserver die IP-Adresse des VPN-Servers, nicht die des Nutzers. Der VPN-Anbieter selbst kennt die echte Adresse allerdings – man muss ihm also vertrauen.
- Auch ein Proxy-Server kann Anfragen entgegennehmen und sie unter eigener IP-Adresse weiterleiten, verschlüsselt den Datenverkehr aber nicht zwingend.
Bei IPv6 sorgen zudem sogenannte Privacy Extensions dafür, dass Geräte für ausgehende Verbindungen regelmäßig wechselnde, zufällige Interface Identifier verwenden. Moderne Betriebssysteme wie Windows, macOS, iOS und Android nutzen diese Funktion standardmäßig.
Wie kann man seine IP-Adresse ermitteln?
Wer ein Netzwerkgerät, eine Portfreigabe oder einen Serverdienst einrichtet, muss manchmal die eigene IP-Adresse kennen. Dabei ist wichtig, welche gemeint ist: die lokale (private) IP-Adresse des Rechners im Heimnetz oder die öffentliche IP-Adresse, unter der Ihr Anschluss im Internet auftritt.
Zum Anzeigen der lokalen IP eines Rechners reichen die Bordmittel des Betriebssystems aus:
- Unter Windows genügt der Befehl „ipconfig“ in der Eingabeaufforderung. Diese öffnet sich, indem man die Tasten [Windows] + [R] drückt und „cmd“ in das Ausführen-Fenster eingibt. Alternativ finden Sie die Adresse unter Einstellungen > Netzwerk und Internet in den Eigenschaften der aktiven Verbindung.
- Die lokale IP eines Mac-Rechners können Sie unter Systemeinstellungen > Netzwerk einsehen. Im Terminal zeigt der Befehl
ipconfig getifaddr en0die IPv4-Adresse der Schnittstelle en0 an (auf vielen Macs WLAN bzw. die primäre Schnittstelle). - Unter Linux listet der Befehl
ip addr showalle Schnittstellen mit ihren IPv4- und IPv6-Adressen auf.
Die öffentliche IP-Adresse zeigen diese Befehle in einem Heimnetz mit NAT dagegen nicht an, denn sie ist dem Router zugeordnet. Sie finden sie in der Benutzeroberfläche Ihres Routers oder ganz einfach mit einem Online-Tool.
Wollen Sie Ihre öffentliche IP-Adresse herausfinden, können Sie unseren IONOS IP-Check nutzen.
Reviewer
Christian Heldmaier
Christian Heldmaier ist ein erfahrener Online-Marketing- und SEO-Spezialist aus Karlsruhe. Seit Juli 2020 ist er als SEO Manager bei IONOS tätig.